
SSL Sertifikası Nedir? Ne İşe Yarar?
Web’deki her 10 siteden 9’u artık HTTPS ile açılıyor — W3Techs’in Haziran 2026 verilerine göre tüm web sitelerinin %90’ı varsayılan olarak HTTPS kullanıyor, en büyük 100 bin site içinde bu oran %92,6’ya çıkıyor (Kaynak: W3Techs, Haziran 2026). Üstelik Let’s Encrypt tek başına 762 milyon web sitesine hizmet veriyor ve bugüne kadar 7 milyardan fazla sertifika dağıttı (Kaynak: Let’s Encrypt Stats, 2026). Peki buna rağmen hâlâ SSL sertifikası (Secure Sockets Layer) olmayan bir siteyle karşılaşırsanız ne olur? Tarayıcı kocaman bir “Güvenli Değil” uyarısı gösterir, ziyaretçi saniyeler içinde sayfayı terk eder ve Google sıralamada sizi geri iter. Bu rehberde “SSL nedir?” sorusundan başlayarak SSL sertifikası nedir, nasıl çalışır, çeşitleri nelerdir, bedava SSL alma (Let’s Encrypt nedir?) dahil SSL sertifikası nasıl alınır ve kurulur adımlarını sade bir dille, 2025-2026 verileriyle ele alıyoruz.
SSL Sertifikası (Secure Sockets Layer) Ne Demek?
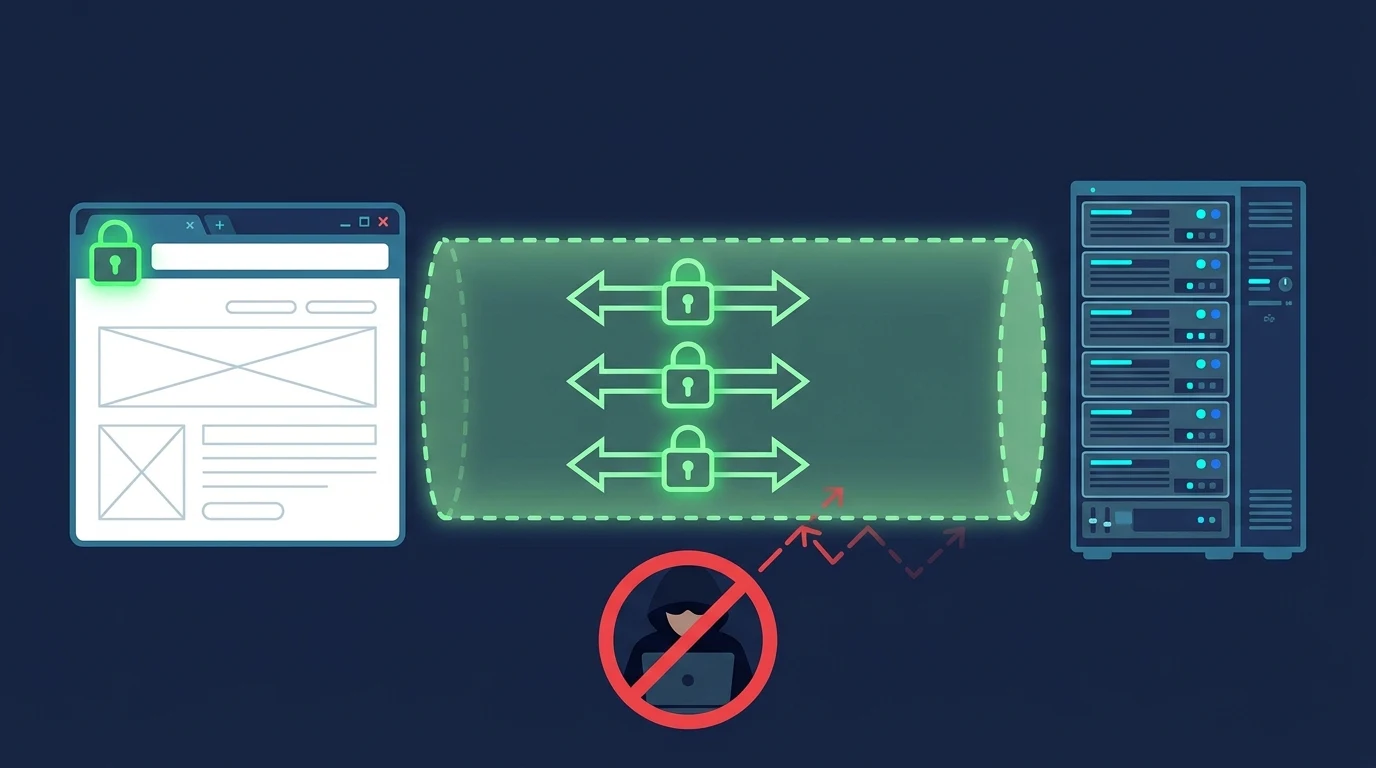
SSL sertifikası (Secure Sockets Layer), bir web sitesi ile ziyaretçinin tarayıcısı arasındaki veri trafiğini şifreleyen (encryption) dijital bir kimlik belgesidir. En basit haliyle şunu yapar: Siz bir forma adınızı, e-posta adresinizi veya kart bilgilerinizi yazdığınızda, bu bilgiler yolda okunamayacak hale getirilir.
Teknik olarak SSL, bir açık anahtar altyapısı (Public Key Infrastructure – PKI) üzerinde çalışır. Sertifika, alan adınızın gerçekten size ait olduğunu doğrulayan bir sertifika otoritesi (Certificate Authority – CA) tarafından imzalanır. Bu imza sayesinde tarayıcı, karşısındaki sitenin sahte değil gerçek olduğunu anlar.
Bugün tarayıcıda gördüğünüz küçük kilit simgesi ve https:// ibaresi, sitenin geçerli bir SSL sertifikasına sahip olduğunu gösterir. SSL sertifikası ne demek sorusunun pratik cevabı budur: Site ile ziyaretçi arasında kurulan tünelin mühürlü ve kimlikli olması.
Not: Günümüzde SSL ifadesi yaygın olarak kullanılsa da modern web’in tamamı fiilen TLS (Transport Layer Security) protokolüyle çalışır. Sektör alışkanlığı nedeniyle “SSL sertifikası” ve “TLS sertifikası” aynı anlamda kullanılır; farkı ileride tabloda netleştireceğiz.
SSL sertifikası nedir sorusunu bir benzetmeyle özetleyelim: SSL olmayan bir site, kartpostal göndermek gibidir — yoldaki herkes içeriği okuyabilir. SSL olan bir site ise mühürlü, kurye ile giden bir zarf gibidir.
SSL Sertifikası Neden Gereklidir?
SSL sertifikası neden gerekli sorusunun üç net cevabı var: güvenlik, güven ve SEO.
1. Veri güvenliği için zorunludur: IBM’in Cost of a Data Breach Report 2025 verilerine göre küresel ortalama veri ihlali maliyeti 4,44 milyon dolar; ABD’de bu rakam 10,22 milyon dolara çıkıyor ve sağlık sektörü 7,42 milyon dolarla en maliyetli sektör olmayı sürdürüyor (Kaynak: IBM, 2025). İhlallerin büyük kısmı çalınan kimlik bilgileri ve şifrelenmemiş trafik üzerinden başlıyor. SSL, bu trafiği baştan şifreleyerek en temel savunma katmanını kurar.
2. Ziyaretçi güveni için kritiktir: Google Chrome, Mozilla Firefox ve Safari, SSL sertifikası olmayan siteleri doğrudan “Güvenli Değil (Not Secure)” olarak etiketler. Kullanıcı bu uyarıyı gördüğünde form doldurmaz, ödeme yapmaz ve çoğu zaman geri döner. Özellikle e-ticaret, üyelik sistemi veya iletişim formu barındıran her sitede SSL, dönüşüm oranını doğrudan etkiler.
3. SEO için sıralama sinyalidir: Google, 2014’ten beri HTTPS’i resmi bir sıralama sinyali olarak kullanıyor. Tek başına mucize yaratmaz ama aynı kalitedeki iki sayfadan HTTPS olanı avantajlıdır. Daha önemlisi dolaylı etkisi: SSL olmayan sitede hemen çıkma oranı artar, sitede kalma süresi düşer ve bu davranış sinyalleri sıralamayı aşağı çeker. Hız ve güvenlik sunan bir Bulut Sunucu üzerinde HTTPS ile çalışan bir site, hem kullanıcı deneyimi hem SEO tarafında daha sağlam bir temel kurar.
Kısacası SSL güvenlik sertifikası nedir sorusunun cevabı, sadece bir şifreleme aracı değil; sitenizin dijital kimliği, ziyaretçiye verdiği ilk güven sözü ve arama motorlarındaki görünürlüğünüzün bir parçasıdır.
SSL Nasıl Çalışır?
SSL nasıl çalışır sorusunu adım adım, karmaşık terimlere boğmadan anlatalım. Buna SSL handshake (el sıkışma) denir ve tarayıcıyla sunucu arasında milisaniyeler içinde gerçekleşir:
1. İstemci “merhaba” der (Client Hello): Tarayıcınız siteye bağlanmak istediğinde sunucuya hangi şifreleme yöntemlerini desteklediğini söyler.
2. Sunucu sertifikasını gösterir (Server Hello + Certificate): Sunucu, SSL sertifikasını ve desteklediği şifreleme yöntemini tarayıcıya gönderir. Bu sertifikanın içinde alan adınız, sertifikayı veren otoritenin imzası ve sertifikanın açık anahtarı (public key) bulunur.
3. Tarayıcı sertifikayı doğrular: Tarayıcı, sertifikanın gerçekten güvenilir bir CA tarafından imzalanıp imzalanmadığını, süresinin dolup dolmadığını ve alan adıyla eşleşip eşleşmediğini kontrol eder. Her şey yolundaysa yeşil ışık yanar.
4. Ortak bir anahtar oluşturulur: Tarayıcı ve sunucu, sadece o oturum için geçerli olacak bir oturum anahtarı (session key) üzerinde anlaşır. Bu anahtar simetrik şifreleme (symmetric encryption) ile çalışır ve çok hızlıdır.
5. Şifreli iletişim başlar: Artık giden her veri bu oturum anahtarıyla şifrelenir, gelen her veri aynı anahtarla çözülür. Aradaki biri trafiği dinlese bile anlamsız karakterler görür.
Modern kurulumlarda bu akış TLS 1.2 ve TLS 1.3 üzerinden yürür. TLS 1.3, el sıkışma tur sayısını bire düşürerek bağlantı süresini belirgin biçimde kısaltır; bu da özellikle mobil ziyaretçilerde hissedilir bir hız kazancı demektir.
SSL sertifikası nasıl çalışır sorusunun özeti şudur: Kimliği doğrula, ortak bir şifre üzerinde anlaş, sonra her şeyi şifreli konuş. Bu üç adım, SSL koruması nedir sorusunun da teknik karşılığıdır.
SSL Ne İşe Yarar?
SSL ne işe yarar sorusunu somut faydalar üzerinden listeleyelim:
- Veriyi şifreler: Form bilgileri, giriş şifreleri, kart numaraları ve çerezler (cookies) dahil tüm trafik okunamaz hale gelir. Ortadaki adam saldırısı (Man-in-the-Middle – MitM) riski büyük ölçüde azalır.
- Kimliği doğrular (authentication): Ziyaretçi, girdiği sitenin gerçekten o alan adına ait olduğunu bilir; sahte klon siteleri ayırt etmek kolaylaşır.
- Veri bütünlüğünü korur (integrity): Gönderilen veri yolda değiştirilemez. Biri araya girip içeriği kurcalamaya çalışırsa tarayıcı hatayı fark eder.
- Güven ve dönüşüm sağlar: Kilit simgesi ve HTTPS, kullanıcıya “burada işlem yapmak güvenli” mesajı verir. Ödeme sayfasında bu güven, sepeti terk etme oranını doğrudan düşürür.
- SEO ve tarayıcı uyumunu güçlendirir: HTTPS olmayan siteler hem sıralamada geri kalır hem de modern tarayıcı özelliklerinden (ör. coğrafi konum, push bildirimleri) mahrum kalır; çünkü bu özellikler güvenli bağlam (secure context) gerektirir.
- Yasal uyumluluğa katkı sağlar: KVKK ve GDPR gibi düzenlemeler kişisel verinin korunmasını şart koşar. Şifrelenmemiş formlar, uyum denetimlerinde doğrudan risk oluşturur.
SSL ne işe yarar sorusunun tek cümlelik cevabı: Ziyaretçinizin verisini korur, kimliğinizi kanıtlar ve sitenizi hem insanlara hem arama motorlarına daha güvenilir gösterir.
SSL Sertifikası Olmazsa Ne Olur?
SSL sertifikası olmazsa ne olur sorusunun cevabı, 2026’da artık teorik değil; doğrudan ciro ve itibar kaybıdır:
- Tarayıcı uyarısı çıkar: Chrome ve Firefox, adres çubuğunda “Güvenli Değil” yazar ve form alanlarına tıklayınca daha büyük bir uyarı gösterir. Kullanıcıların önemli bir kısmı bu uyarıdan sonra geri döner.
- Veriler açıkta gider: HTTP üzerinden giden her şey düz metin (plain text) olarak akar. Aynı Wi-Fi ağındaki biri, basit araçlarla kullanıcı adı ve şifreleri görebilir.
- SEO kaybı yaşanır: HTTPS bir sıralama sinyali olduğu için, rakipleriniz HTTPS kullanırken siz HTTP’de kalırsanız geriye düşersiniz. Ayrıca yüksek hemen çıkma oranı, sıralamayı dolaylı olarak da aşağı çeker.
- Ödeme altyapıları reddeder: Sanal POS, PayTR, iyzico gibi ödeme kuruluşları ve cPanel üzerinden kurulan e-ticaret eklentileri, HTTPS olmadan çalışmayı reddedebilir veya uyarı verebilir.
- E-posta ve API entegrasyonları aksar: Modern API’ler ve üçüncü taraf servisler, güvenli olmayan sitelere veri göndermeyi engelleyebilir.
Kısacası SSL sertifikası olmadan bir site teknik olarak açılır ama ziyaretçi gözünde “yarım açık” gibidir. Özellikle Alan Adı satın al sürecini tamamlayıp siteyi yayına alırken SSL’i aynı gün aktif etmek, en kritik lansman adımlarından biridir.
Doğrulama Düzeyine Göre SSL Sertifika Çeşitleri
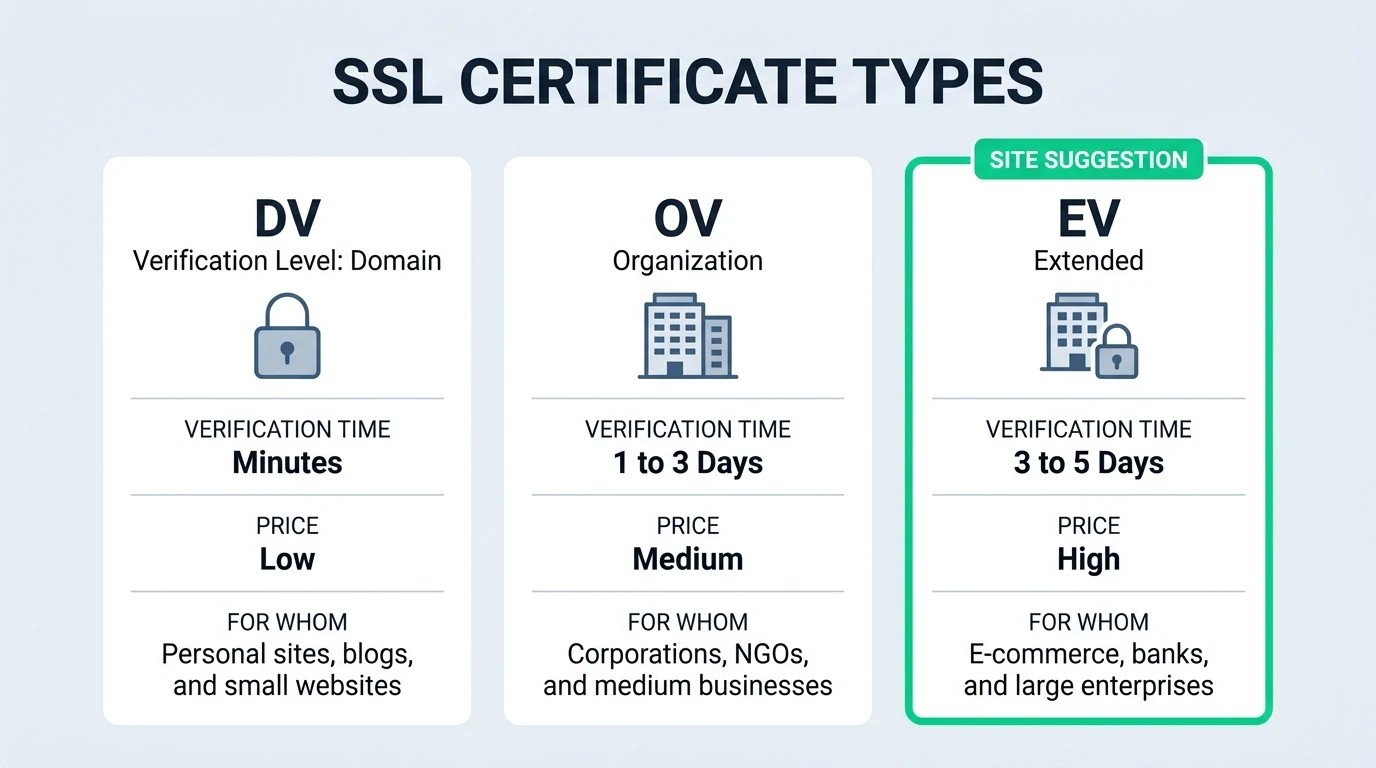
SSL sertifika türleri, doğrulama seviyesine göre üçe ayrılır. Hepsi şifreleme yapar; fark, sertifikayı alırken ne kadar kimlik doğrulamasından geçtiğinizdir.
Alan Adı Doğrulamalı (DV – Domain Validated) SSL
En hızlı ve en yaygın tür budur. Sertifika otoritesi yalnızca alan adının size ait olduğunu doğrular; bunu da genellikle e-posta, DNS kaydı veya HTTP dosyası üzerinden otomatik yapar. Dakikalar içinde alınır, fiyatı en düşüktür ve çoğu ücretsiz SSL bu kategoridedir.
Kimler için ideal? Bloglar, kişisel siteler, portföyler, küçük işletme siteleri ve test ortamları. Let’s Encrypt’in verdiği tüm sertifikalar DV seviyesindedir ve W3Techs’e göre web’deki sertifikaların %68’i Let’s Encrypt imzalıdır (Kaynak: W3Techs, Ağustos 2026).
Kurumsal Doğrulamalı (OV – Organization Validated) SSL
OV sertifikada alan adı doğrulamasına ek olarak şirketin yasal varlığı da kontrol edilir. Ticaret sicil kaydı, vergi levhası, adres ve telefon doğrulaması gibi evraklar istenir. Süreç 1-3 gün sürebilir.
Sertifika detaylarında şirket adı görünür; bu da ziyaretçiye “bu site gerçekten o şirketin” mesajını verir. Şifreleme gücü DV ile aynıdır, fark güven katmanıdır.
Kimler için ideal? KOBİ’ler, kurumsal web siteleri, müşteri verisi toplayan hizmet siteleri.
Genişletilmiş Doğrulamalı (EV – Extended Validation) SSL
En üst düzey doğrulamadır. CA, şirketin hukuki, fiziksel ve operasyonel varlığını en sıkı prosedürle denetler. Eskiden tarayıcı adres çubuğunda yeşil şirket ismi olarak görünürdü; modern tarayıcılarda bu görsel vurgu sadeleşmiş olsa da sertifika detaylarında EV ibaresi ve şirket bilgisi net şekilde yer alır.
Doğrulama süresi en uzundur (birkaç gün ila bir hafta) ve fiyatı en yüksektir.
Kimler için ideal? Bankalar, finans kuruluşları, büyük e-ticaret markaları, yüksek işlem hacmi olan siteler. Maksimum güvenin gerektiği her yer.
Özet: DV hız ve otomasyon, OV kurumsal güven, EV ise en üst düzey itibar içindir. Şifreleme kalitesi üçünde de aynıdır; ayrım, kimliğin ne kadar derin doğrulandığıdır.
Kullanım Alanına Göre SSL Sertifika Türleri
Aynı doğrulama seviyesi içinde, kaç alan adını koruduğunuza göre de farklı SSL sertifika çeşitleri vardır:
Standart Tek Alan Adı (Single Domain) SSL
Yalnızca tek bir alan adını korur: ornek.com için alınan sertifika, ornek.com ve çoğu durumda www.ornek.com için geçerlidir ama blog.ornek.com için geçerli değildir. En ekonomik seçenektir ve tek sitesi olanlar için yeterlidir.
Wildcard SSL Nedir?
Wildcard SSL, bir alan adı ve onun tüm alt alan adlarını (subdomain) tek sertifikayla korur. Örneğin *.ornek.com için alınan bir Wildcard sertifika; blog.ornek.com, magaza.ornek.com, panel.ornek.com gibi sınırsız alt alan adını kapsar.
Yeni bir alt alan adı eklediğinizde yeniden sertifika almanıza gerek kalmaz; bu da özellikle SaaS projeleri, ajanslar ve çok subdomain kullanan yapılar için büyük kolaylıktır. Dikkat: *.ornek.com yalnızca bir seviye alt alan adını kapsar; *.blog.ornek.com gibi çok seviyeli yapılar için ek plan gerekir.
Çoklu Alan Adı (Multi-Domain / SAN / UCC) SSL
SAN (Subject Alternative Name) olarak da bilinen bu tür, tek bir sertifikayla birden fazla farklı alan adını korur. Örneğin ornek.com, ornek.net, baskasite.com ve ornek.org aynı sertifika altında listelenebilir.
Genellikle 100 ila 250 alan adına kadar destek sunar. Birden fazla marka veya proje yöneten şirketler için hem maliyet hem yönetim kolaylığı sağlar; tek panelden tüm sertifikaları yenilemek mümkün olur.
Doğru türü seçerken şu soruyu sorun: Kaç alan adınız var ve alt alan adı sayınız artacak mı? Tek site için Single Domain, büyüyen projeler için Wildcard, çok markalı yapılar için SAN en mantıklı başlangıçtır. Barındırma tarafında bu esnekliği destekleyen bir Bulut Barındırma altyapısı, sertifika yönetimini de kolaylaştırır.
Ücretsiz SSL Nedir?
Ücretsiz SSL nedir sorusunun cevabı 2026’da çok net: Let’s Encrypt ve benzeri otomatik otoriteler sayesinde artık her site HTTPS kullanabilir; üstelik hiçbir ücret ödemeden.
Let’s Encrypt nedir? 2015’te Internet Security Research Group (ISRG) tarafından başlatılan, kâr amacı gütmeyen bir sertifika otoritesidir. Amacı web’i tamamen şifrelemekti ve bunu başardı. Cloudflare Radar’ın Haziran 2026 verilerine göre Let’s Encrypt, web’deki sertifikaların %54,5’ini tek başına dağıtıyor; Google Trust Services (%13,5) ve Amazon Trust Services (%9,2) ile birlikte ücretsiz otoriteler toplam pastanın %77’sini oluşturuyor (Kaynak: TechnologyChecker / Cloudflare Radar, Haziran 2026). W3Techs’in canlı site ölçümünde ise Let’s Encrypt payı %68’e ulaşmış durumda (Kaynak: W3Techs, Ağustos 2026).
Let’s Encrypt SSL nedir ve nasıl çalışır? Tamamen otomatik bir sistemdir. ACME (Automatic Certificate Management Environment) protokolü üzerinden sunucunuz sertifika talebi oluşturur, alan adı sahipliğini ispatlar ve sertifika dakikalar içinde gelir. Sertifikalar 90 gün geçerlidir ve otomatik yenilenir; bu kısa süre, güvenlik açısından avantajdır.
Avantajları:
- %100 ücretsizdir.
- Kurulumu otomatiktir; cPanel, Plesk ve modern panellerde tek tıkla aktif olur.
- DV seviyesinde, endüstri standardı şifreleme sunar.
Sınırları:
- Yalnızca DV verir; OV ve EV için ücretli sertifika gerekir.
- Wildcard desteği vardır ama DNS doğrulaması gerektirir; biraz teknik bilgi ister.
- Garanti (warranty) ve premium destek sunmaz.
Bedava SSL alma, özellikle bloglar, KOBİ siteleri ve WordPress projeleri için fazlasıyla yeterlidir. Yüksek güvence, sigorta garantisi veya EV/OV ihtiyacı olan kurumsal projelerde ise ücretli sertifikalar hâlâ anlamlıdır. Her iki seçenekte de Bulut WordPress Barındırma gibi hazır SSL entegrasyonu sunan paketler, kurulum süresini dakikalara indirir.
SSL Sertifikası Nasıl Alınır ve Kurulur?
SSL sertifikası nasıl alınır sorusunun cevabı, seçtiğiniz yönteme göre değişir ama adımlar genelde aynıdır. Aşağıda hem ücretsiz hem ücretli senaryoyu ve Mavihost panelinde pratik kurulumu bulacaksınız.
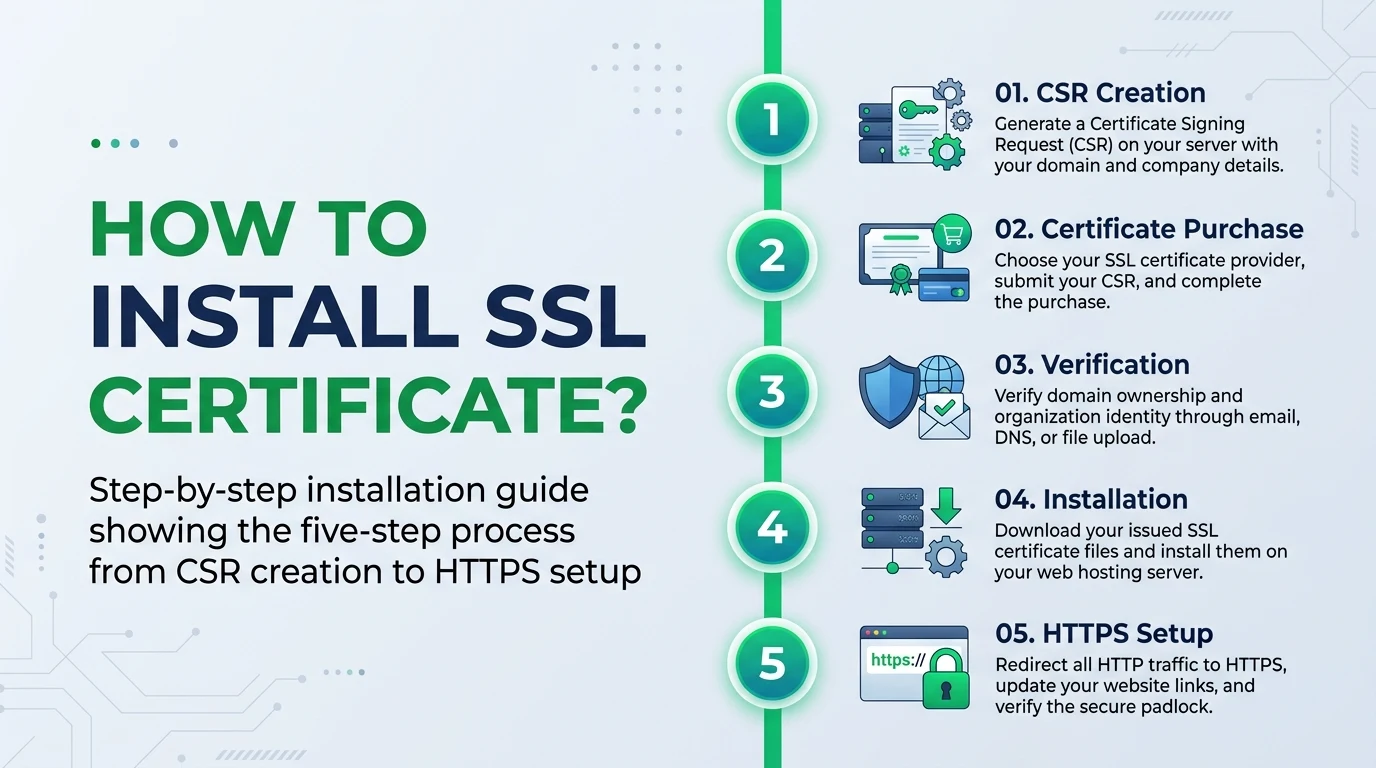
1. İhtiyacınızı netleştirin
Tek alan adı mı, Wildcard mı, SAN mı gerekli? DV yeterli mi, OV/EV mi lazım? Kararınızı buna göre verin. Emin değilseniz DV ile başlayıp sonra yükseltmek en risksiz yoldur.
2. SSL sertifikasını edinin
Ücretsiz (Let’s Encrypt) için: Çoğu hosting panelinde “Let’s Encrypt” veya “Ücretsiz SSL” butonu vardır. Alan adınızı seçip tek tıkla sertifika oluşturabilirsiniz. Alternatif olarak Certbot gibi ACME istemcileriyle sunucuda komut satırından da alınabilir.
Ücretli için: Bir sertifika otoritesi veya hosting sağlayıcınızdan OV/EV/DV sertifika siparişi oluşturursunuz. Bu sırada bir CSR (Certificate Signing Request) dosyası üretilir; sunucunuzun açık anahtarı bu dosyanın içindedir.
3. Doğrulamayı tamamlayın
- DV için: E-posta, DNS TXT kaydı veya HTTP dosyası ile alan adının size ait olduğunu kanıtlarsınız.
- OV/EV için: Şirket evraklarını yükler, telefon ve adres doğrulamasını tamamlarsınız.
4. Sertifikayı sunucuya kurun
Sertifika onaylandığında size bir .crt dosyası ve ara sertifikalar (intermediate) gelir. Bunları hosting panelinizin SSL/TLS bölümüne yüklemeniz gerekir. Modern panellerde bu adım otomatik yapılır.
5. HTTPS’e zorlayın ve test edin
Kurulum bitince sitenizi https:// üzerinden açın ve tüm HTTP isteklerini 301 yönlendirmesiyle HTTPS’e taşıyın. Ardından SSL Labs (ssllabs.com/ssltest) gibi bir araçla test yapın.
Mavihost ile SSL Kurulumu (Ekran Görüntüleriyle)
Mavihost müşterileri için süreç özellikle basittir; çünkü panellerde ücretsiz SSL hazır gelir:
- Mavihost müşteri paneline giriş yapın ve Hesaplarım > Barındırma/Hizmetlerim bölümünden ilgili hosting paketini seçin.
- cPanel’e bağlanın ve “Güvenlik” bölümü altındaki SSL/TLS Status veya Let’s Encrypt SSL simgesine tıklayın.
- Alan adınızı seçin (tek alan, Wildcard veya SAN) ve “Ücretsiz SSL Kur” butonuna basın. DV doğrulaması otomatik tamamlanır; birkaç dakika içinde sertifika aktif olur.
- HTTPS yönlendirmesini açın: cPanel > Domains bölümünde “Force HTTPS Redirect” anahtarını aktif edin veya
.htaccessdosyanıza 301 yönlendirmesi ekleyin. - CDN kullanıyorsanız CDN satın al sonrası CDN panelinden de SSL’i aktif edin; aksi halde ziyaretçi CDN üzerinden HTTP görebilir. CDN’in çalışma mantığını merak ediyorsanız CDN Nedir? rehberine göz atabilirsiniz.
İpucu: WordPress kullanıyorsanız, kurulumdan sonra Ayarlar > Genel bölümünde site adresini https:// olarak güncelleyin ve Really Simple SSL gibi bir eklentiyle karışık içerik (mixed content) sorunlarını tek tıkla düzeltin.
“SSL Sertifikası Güvenli Değil” Ne Demek?
Tarayıcıda “Bağlantınız gizli değil” veya “SSL sertifikası güvenli değil ne demek?” uyarısını görüyorsanız, tarayıcı o siteyle güvenli bir tünel kuramadığını söylüyordur. Başlıca nedenleri şunlardır:
- Sertifikanın süresi dolmuştur: En yaygın neden budur. Let’s Encrypt sertifikaları 90 günde bir yenilenir; otomatik yenileme bozulursa site bir anda uyarı verir.
- Alan adı eşleşmiyor: Sertifika
ornek.comiçin alınmış ama ziyaretçimagaza.ornek.comadresine giriyor ve Wildcard yoksa uyarı çıkar. - Sertifika kendinden imzalıdır (self-signed): Tarayıcının tanımadığı, güvenilir bir CA tarafından imzalanmamış sertifikalarda bu uyarı kaçınılmazdır.
- Karışık içerik (mixed content): Sayfa HTTPS ile açılıyor ama içindeki bir görsel, CSS veya JS dosyası hâlâ
http://üzerinden çağrılıyorsa tarayıcı sayfayı “tam güvenli değil” sayar. - Eksik ara sertifika (incomplete chain): Sunucuya yalnızca ana sertifika yüklenmiş, ara sertifikalar eklenmemişse bazı tarayıcılar zinciri doğrulayamaz.
- Sistem saati hatası: Ziyaretçinin cihaz saati çok ileri veya geri ise sertifika geçersiz görünebilir.
Çözüm için: Önce sertifika süresini ve alan adı kapsamını kontrol edin, ardından SSL Labs testiyle zinciri ve yönlendirmeleri doğrulayın. WordPress sitelerinde karışık içerik için veritabanındaki http:// linklerini https:// ile değiştirmeniz gerekir.
Bir Sitenin SSL Sertifikası Olup Olmadığı Nasıl Anlaşılır?
SSL sertifikası olup olmadığını anlamak için teknik bilgiye gerek yok; üç hızlı yöntem yeterlidir:
1. Adres çubuğuna bakın: Site https:// ile başlıyor ve yanında kilit simgesi varsa SSL vardır. Kilit yoksa veya “Güvenli Değil” yazıyorsa yoktur ya da bozuktur.
2. Kilit simgesine tıklayın: Chrome’da kilit > “Bağlantı güvenli” > “Sertifika geçerli” adımlarıyla sertifikanın kim tarafından, hangi tarihe kadar verildiğini görebilirsiniz. Firefox’ta kilit > “Bağlantı güvenli” > “Daha fazla bilgi” aynı detayı verir.
3. Online araçla test edin: https://www.ssllabs.com/ssltest/ adresine alan adınızı yazın. A’dan F’ye notlandırma, sertifika zinciri, protokol desteği ve yenileme tarihi dahil her şeyi raporlar. Alternatif olarak https://www.sslshopper.com/ssl-checker.html de hızlı bir kontrol sunar.
Ek bir ipucu: http://ornek.com yazıp Enter’a basın; tarayıcı otomatik olarak https://ye geçiyorsa ve uyarı vermiyorsa SSL doğru kurulmuş ve yönlendirme aktif demektir.
HTTP ile HTTPS Arasındaki Temel Bağlantı
HTTP (HyperText Transfer Protocol) ve HTTPS (HyperText Transfer Protocol Secure) aynı protokolün iki halidir; fark, araya giren güvenlik katmanıdır:
- HTTP: Tarayıcı ile sunucu arasındaki veri düz metin gider. Hızlıdır ama dinlenebilir ve değiştirilebilir. 1990’lardan beri web’in temelidir.
- HTTPS: HTTP’nin üzerine TLS/SSL katmanı eklenmiş halidir. Veri şifrelenir, kimlik doğrulanır ve bütünlük korunur. Adres çubuğunda kilit simgesi ve
https://görülür.
Günümüzde HTTPS, HTTP’nin “güvenli sürümü” değil; standart sürümüdür. W3Techs’e göre web’in %90’ı artık HTTPS’e geçmiş durumda ve Google, 2018’den beri HTTP siteleri doğrudan “Güvenli Değil” olarak etiketliyor. Yeni bir proje başlatırken HTTP ile yayına çıkmak, kapısı kilitlenmeyen bir dükkan açmak gibidir.
Performans tarafında da fark kapanmış durumda. TLS 1.3 ve HTTP/2-HTTP/3 optimizasyonları sayesinde HTTPS, doğru yapılandırıldığında HTTP’den daha hızlı bile çalışabilir; özellikle CDN ile birleştiğinde gecikme belirgin biçimde düşer.
SSL ve TLS Arasındaki Fark Nedir?
SSL ve TLS arasındaki fark nedir sorusu en çok karıştırılan konulardan biridir; çünkü isimler iç içe geçmiş durumda. Kısaca tarih ve teknik farkı netleştirelim:
SSL (Secure Sockets Layer), Netscape tarafından 1990’larda geliştirilen orijinal protokoldür. SSL 2.0 ve 3.0’dan sonra ciddi açıklar bulundu ve protokol emekli edildi. Yerine 1999’da TLS (Transport Layer Security) geldi. TLS 1.0, 1.1, 1.2 ve güncel TLS 1.3, SSL’in devamı ve güvenli halefi olarak geliştirildi.
Bugün “SSL sertifikası” dediğimiz şey teknik olarak bir TLS sertifikasıdır; sadece isim alışkanlığı SSL olarak kalmıştır. Tıpkı hâlâ “SSL sertifikası al” dememiz gibi.
| Özellik | SSL (Secure Sockets Layer) | TLS (Transport Layer Security) |
|---|---|---|
| Durumu | Kullanımdan kalktı (deprecated), SSL 2.0/3.0 güvensiz | Aktif standart; TLS 1.2 ve TLS 1.3 güncel |
| Güvenlik | Bilinen açıklar var (POODLE gibi) | Modern şifreleme, daha güçlü el sıkışma |
| El sıkışma (handshake) | Daha yavaş, daha fazla tur | TLS 1.3 ile tek tur, daha hızlı bağlantı |
| Şifreleme algoritmaları | Eski ve zayıf seçenekler içerir | Güçlü ve güncel algoritmalar (AEAD vb.) |
| Günlük kullanım | İsim olarak yaşıyor (“SSL sertifikası”) | Fiilen çalışan protokol TLS’tir |
| Tarayıcı desteği | Modern tarayıcılar SSL’i reddeder | Tüm modern tarayıcılar TLS 1.2/1.3 ile çalışır |
Özetle SSL ve TLS sertifikası nedir sorusunun pratik cevabı: İkisi aynı sertifikadır; sertifika bir kimlik belgesidir, protokol ise o belgeyle kurulan tünelin adıdır. Bugün tünelin adı TLS’tir ama belgeye hâlâ SSL sertifikası denir.
Sonuç
SSL sertifikası, sitenizin dijital kimliği ve ziyaretçinizle aranızdaki güven köprüsüdür; veriyi şifreler, kimliğinizi doğrular ve hem kullanıcı gözünde hem arama motorlarında sitenizi bir adım öne taşır. 2026’da web’in %90’ı HTTPS’e geçmişken ve Let’s Encrypt gibi ücretsiz, otomatik çözümler bir tık uzağınızdayken, SSL’i ertelemek için hiçbir gerekçe kalmadı.
İster kişisel bir blog ister yüksek trafikli bir e-ticaret projesi olsun, ilk günden HTTPS ile yayına çıkmak hem güvenlik hem SEO açısından en kârlı yatırımdır. Sunucu tarafında bu geçişi sorunsuz yapmak için mavihost altyapısı üzerinde barındırma ve bulut çözümlerini inceleyebilir, trafiğiniz büyüdükçe aynı panelden ölçeklenebilirsiniz. Konuyu daha derinlemesine takip etmek için Google’ın HTTPS ve güvenlik dokümantasyonu ve Let’s Encrypt resmi belgeleri güvenilir birer başlangıç noktasıdır.
Sıkça Sorulan Sorular
SSL nedir ne işe yarar?
SSL, tarayıcı ile sunucu arasındaki veriyi şifreleyen ve site kimliğini doğrulayan bir güvenlik protokolüdür. Form, şifre ve ödeme bilgilerini korur, “Güvenli Değil” uyarılarını ortadan kaldırır ve SEO’ya katkı sağlar.
SSL olmazsa ne olur?
Site “Güvenli Değil” olarak etiketlenir, veriler şifrelenmeden akar, ödeme altyapıları ve bazı API’ler çalışmayı reddedebilir, ziyaretçi güveni ve Google sıralaması düşer.
SSL nasıl aktif edilir?
Hosting panelinizde Let’s Encrypt ile tek tıkla ücretsiz SSL oluşturup HTTPS yönlendirmesini açmanız yeterlidir. WordPress’te site adresini https:// olarak güncelleyip karışık içerikleri düzeltmeyi unutmayın.
SSL kontrolü nasıl yapılır?
Adres çubuğundaki kilit simgesine tıklayarak veya ssllabs.com/ssltest gibi bir araçla alan adınızı test ederek sertifikanın geçerliliğini, süresini ve zincirini kontrol edebilirsiniz.
Bir SSL sertifikası birden çok sunucuda kullanılabilir mi?
Evet, teknik olarak aynı sertifika ve özel anahtar birden fazla sunucuya kurulabilir; özellikle yük dengeleyici (load balancer) arkasındaki yapılarda yaygındır. Ancak Wildcard veya SAN sertifika kullanmak ve özel anahtarı güvenli yönetmek daha sağlıklıdır.