Veri Merkezi Nedir? 2026 Rehberi
bugün açtığınız her web sitesi, gönderdiğiniz her e-posta ve izlediğiniz her video, dünyanın bir yerindeki fiziksel bir binada duran sunucular üzerinden size ulaşıyor. Bir işletme sahibi olarak hosting veya sunucu satın alırken aslında sadece disk alanı almıyorsunuz; sunucunuzun bulunduğu tesisin elektrik altyapısını, soğutma sistemini, yangın güvenliğini ve yedekliliğini de satın almış oluyorsunuz.
Bu yazıda veri merkezlerinin tanımını, çalışma mantığını, mimari bileşenlerini, türlerini, Tier standartlarını, güvenlik katmanlarını ve Türkiye’deki mevcut durumu adım adım ele alacağız.
Veri Merkezi (Data Center) Nedir?
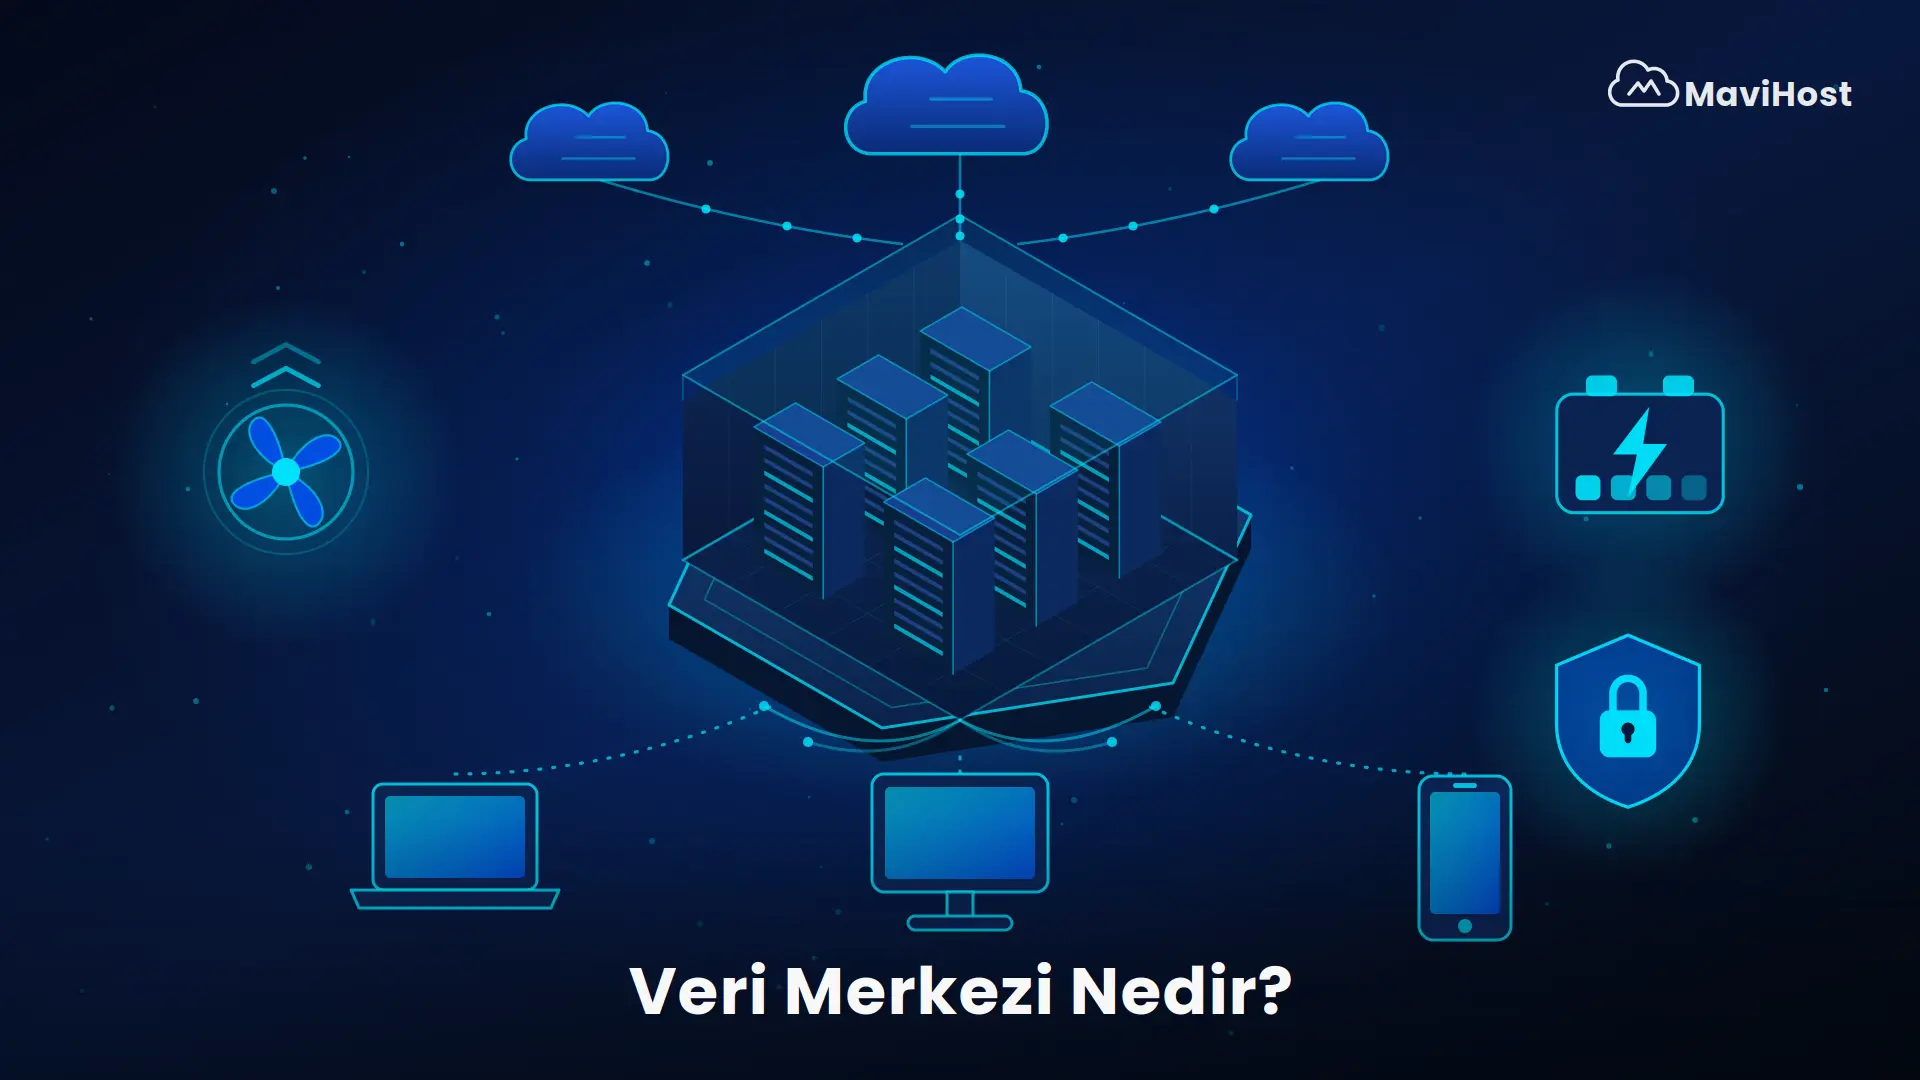
Veri merkezi, kuruluşların kritik uygulamalarını ve verilerini barındırmak için kullandıkları, kesintisiz çalışacak şekilde tasarlanmış fiziksel bir tesistir. İçinde sunucular, depolama sistemleri, ağ ekipmanları ve bunları ayakta tutan güç ile soğutma altyapısı bulunur.
data center tek bir oda büyüklüğünde olabileceği gibi on binlerce metrekarelik dev kampüsleri de kapsayabilir.
Öncelikle şunu netleştirmek gerekiyor: veri merkezi bir “depo” değildir. İçinde sadece veri saklanmaz; aynı zamanda işlenir, dağıtılır ve yedeklenir. Bir e-ticaret sitesinin ödeme işlemi, bir bankanın anlık bakiye sorgusu veya bir yapay zekâ modelinin eğitimi de bu tesislerde gerçekleşir.
Veri Merkezleri Neden Önemlidir?
Her işletmenin web sitesini yayınlamak, müşteri verilerini işlemek veya muhasebe ve insan kaynakları uygulamalarını çalıştırmak için bilgi işlem kaynağına ihtiyacı vardır. İş büyüdükçe bu ihtiyaç doğrusal değil, katlanarak artar.
Ekipmanı ofiste tutmak ilk bakışta ucuz görünür. Ancak elektrik kesintisi, aşırı ısınma, hırsızlık veya basit bir su kaçağı, tüm operasyonu saatlerce durdurabilir. Bu kesintilerin maliyeti de yıldan yıla artıyor. Uptime Institute’un 2026 kesinti analizine göre operatörlerin yüzde 57’si en son yaşadıkları büyük kesintinin 100.000 doların üzerinde maliyet oluşturduğunu belirtiyor; her beş kuruluştan biri ise bu rakamın 1 milyon doları aştığını söylüyor.
Veri merkezleri tam olarak bu riskleri azaltmak için vardır. Sağladıkları temel faydalar şunlardır:
- Elektrik kesintilerine karşı kesintisiz güç kaynağı (UPS) ve jeneratör desteği
- Felaket kurtarma senaryoları için birden fazla lokasyonda veri çoğaltma
- Donanım ömrünü uzatan, sıcaklık ve nem kontrollü ortamlar
- KVKK gibi veri mevzuatlarına uyumu kolaylaştıran fiziksel ve dijital güvenlik katmanları
- 7/24 izleme ve uzman teknik personel
Ayrıca ölçek ekonomisi de önemli bir etkendir. Tek bir şirketin karşılayamayacağı yedekli enerji hatları veya gelişmiş yangın söndürme sistemleri, yüzlerce müşteriye hizmet veren bir tesiste ekonomik hale gelir.
Bir Veri Merkezi Nasıl Çalışır?
Bir veri merkezi, kullanıcıdan gelen isteği fiber hatlar üzerinden alır, ağ katmanında doğru sunucuya yönlendirir, sunucu isteği işleyip depolama sisteminden veriyi çeker ve sonucu aynı yoldan kullanıcıya geri gönderir. Bu döngü boyunca güç, soğutma ve güvenlik sistemleri kesintisiz çalışarak donanımın ayakta kalmasını sağlar.
Bu süreci bir örnekle somutlaştıralım. Bir kullanıcı tarayıcısına alan adınızı yazdığında, DNS sorgusu isteği doğru IP adresine yönlendirir. İstek, veri merkezinin sınır yönlendiricilerine ulaşır. Güvenlik duvarları ve DDoS koruma katmanları trafiği süzer.
Ardından yük dengeleyiciler, isteği o anda en uygun sunucuya iletir. Sunucu üzerindeki uygulama katmanı isteği işler, gerekirse veritabanına başvurur ve yanıtı oluşturur. Tüm bu adımlar genellikle saniyenin küçük bir kesrinde tamamlanır.
Arka planda ise ikinci bir katman sürekli çalışır: elektrik şebekesinden gelen enerji UPS sistemlerinden geçerek kabinlere dağıtılır, klima üniteleri sıcak havayı tahliye eder, sensörler sıcaklık ve nemi ölçer, kameralar ve erişim kontrol sistemleri fiziksel güvenliği sağlar. Kullanıcı bu katmanı hiç görmez, ancak hizmetin sürekliliği tamamen buna bağlıdır.
Veri Merkezi Mimarisi Nasıl Kurgulanır?
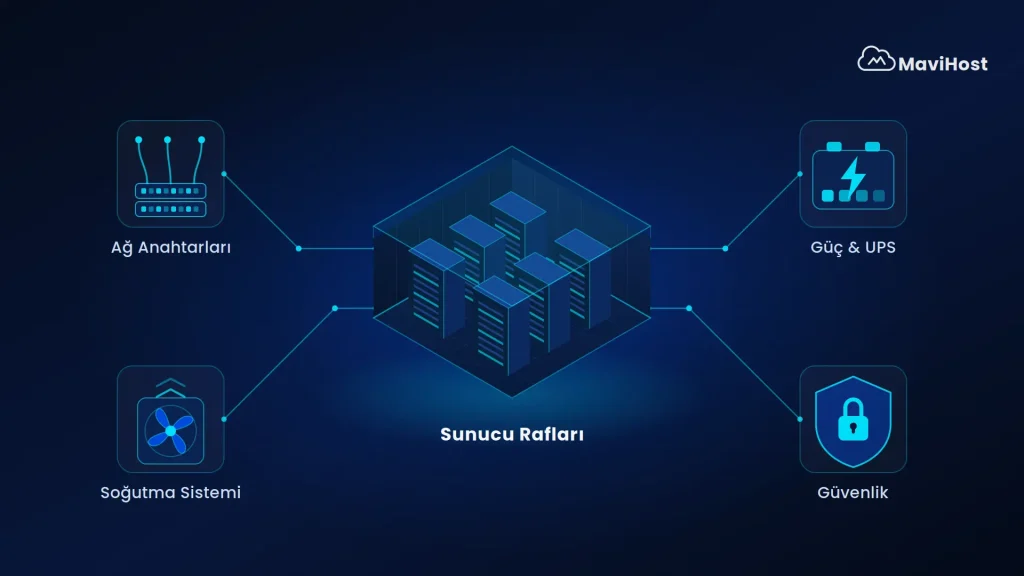
Modern bir tesisin mimarisi, birbirini destekleyen beş ana katmandan oluşur. Bu katmanların herhangi birindeki zayıflık, diğerlerinin performansını doğrudan sınırlar.
Bilişim ve Donanım Altyapısı (Compute & Storage)
Bilişim katmanı, işlemci ve bellek gücünü sağlayan sunuculardan oluşur. Bunlar genellikle iki formatta bulunur.
- Rack (raf tipi) sunucular düz ve dikdörtgen tasarımlıdır; standart kabinlere yatay olarak yerleştirilir. Kabinler kafes kapılar, kaydırmalı raylar ve kablo yönetim alanları içerir.
- Blade sunucular ise modüler yapıdadır ve aynı alana çok daha fazla sunucu sığdırmanızı sağlar. Fiziksel olarak incedirler; genellikle yalnızca bellek, CPU, entegre ağ denetleyicileri ve sınırlı dahili depolama barındırırlar. Kasa (chassis) adı verilen ortak gövde, güç ve soğutma bileşenlerini paylaştırarak yerden ve enerjiden tasarruf sağlar.
Depolama tarafında ise iki temel yaklaşım vardır. Blok depolama cihazları (SSD ve HDD diskler, SAN sistemleri) veriyi bloklar halinde tutar ve veritabanları için yüksek performans sunar. Dosya depolama sistemleri (NAS) ise büyük hacimli görsel, video ve arşiv dosyaları için uygundur.
Son yıllarda bu katmanda dikkat çeken değişim, kabin başına düşen güç yoğunluğudur. Schneider Electric’in 2026 analizine göre ortalama rack yoğunluğu 2025’teki 16 kW seviyesinden 2026’da 27 kW’a yükseldi. Bu artışın ana sebebi yapay zekâ iş yükleridir.
Ağ ve İletişim Mimarisi (Data Center Networking)
Ağ katmanı, sunucuları hem birbirine hem de dış dünyaya bağlar. Kablolar, anahtarlar (switch), yönlendiriciler (router), güvenlik duvarları ve yük dengeleyiciler bu katmanın bileşenleridir.
Günümüzde yaygın olarak kullanılan tasarım leaf-spine mimarisidir. Bu yapıda her erişim anahtarı (leaf), her omurga anahtarına (spine) bağlanır. Böylece iki sunucu arasındaki mesafe her zaman sabit kalır ve sunucular arası trafik gecikmesi öngörülebilir hale gelir.
Ayrıca içeriğin son kullanıcıya daha hızlı ulaşması için tesisler, CDN altyapısı gibi dağıtık sistemlerle entegre çalışır. Bu sayede statik dosyalar kullanıcıya coğrafi olarak en yakın noktadan sunulur.
Güç ve Enerji Dağıtım Sistemleri
Enerji, bir veri merkezinin en kritik kaynağıdır. Şebekeden gelen elektrik önce transformatörlerden, ardından kesintisiz güç kaynaklarından (UPS) geçer. UPS sistemleri, şebeke kesildiği anda devreye girerek jeneratörler çalışana kadar geçen saniyeleri kapatır.
Jeneratörler ise uzun süreli kesintileri karşılar. Yedekli tasarımlarda hem UPS hem jeneratör grupları N+1 veya 2N mantığıyla çoğaltılır. Kabinlere dağıtım, PDU (güç dağıtım ünitesi) adı verilen birimler üzerinden yapılır.
İklimlendirme ve Termal Yönetim (Cooling / HVAC)
Sunucular tükettikleri enerjinin neredeyse tamamını ısıya dönüştürür. Bu ısı tahliye edilmezse donanım hem yavaşlar hem de ömrünü kaybeder.
Klasik yaklaşım, sıcak koridor–soğuk koridor düzenidir: kabinler karşılıklı yerleştirilir, soğuk hava önden emilir, ısınan hava arkadan tahliye edilir. Verimliliği ölçmek için ise PUE (Power Usage Effectiveness) metriği kullanılır. Bu değer 1’e ne kadar yakınsa tesis o kadar verimli demektir.
Uptime Institute’un 2025 küresel araştırmasına göre dünya ortalaması altı yıldır 1,54 seviyesinde sabit kalırken, hiper ölçekli operatörler 1,10–1,15 aralığında çalışıyor. Aradaki fark, sıvı soğutma ve amaca özel tasarımdan kaynaklanıyor.
Tesis Alanı ve Yangın Güvenliği Mimarisi
Binanın kendisi de mimarinin parçasıdır. Sunucuların bulunduğu alana “beyaz alan” (white space), güç ve soğutma ekipmanlarının bulunduğu alana ise “gri alan” denir.
Yangın güvenliği bu katmanın en hassas başlığıdır. Su bazlı sistemler elektronik donanıma zarar verdiği için genellikle gazlı söndürme sistemleri ve çok erken uyarı veren duman algılama (VESDA) çözümleri tercih edilir. Ayrıca yükseltilmiş döşeme, sismik izolasyon ve yangın bölmeleri de tasarımın parçasıdır.
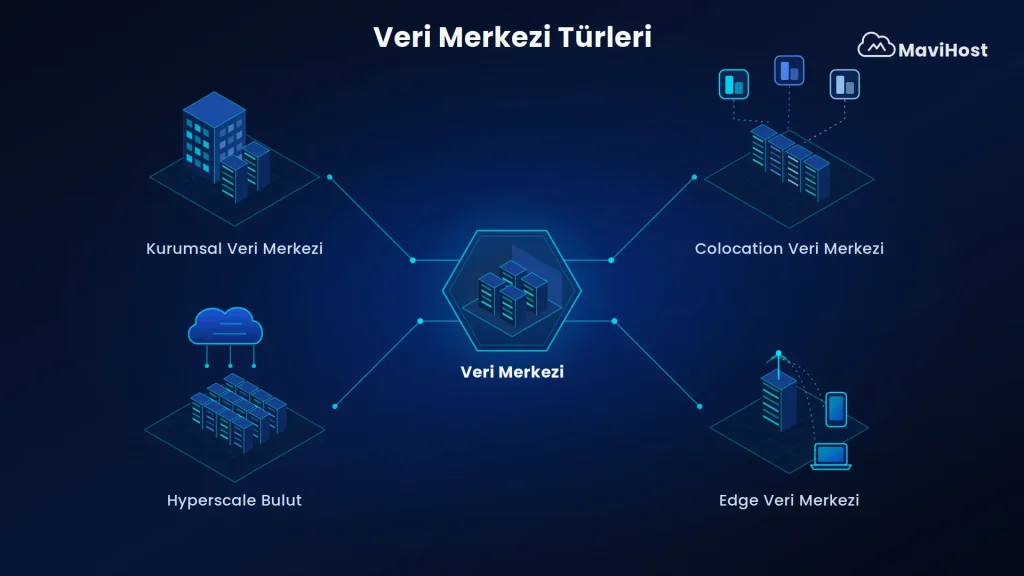
Veri Merkezi Türleri Nelerdir?
Veri merkezleri sahiplik modeline ve hizmet biçimine göre dört ana kategoriye ayrılır.
1. Kurumsal Veri Merkezleri (Enterprise)
Tamamen şirkete ait, şirket tarafından kurulan ve işletilen tesislerdir. Donanım alımından personel yönetimine kadar tüm sorumluluk kuruluşa aittir.
Avantajı: Tam kontrol ve tam özelleştirme imkânı. Özellikle çok hassas veri işleyen kurumlar bu modeli tercih eder.
Sınırlaması: Yüksek başlangıç yatırımı ve sürekli işletme gideri. Ayrıca tek bir tesis, tek bir arıza noktası anlamına gelir; ciddi bir iş sürekliliği planı için ikinci bir lokasyon gerekir.
2. Barındırma ve Ortak Kullanım (Colocation)
Colocation modelinde tesisin kendisini değil, içindeki alanı kiralarsınız. Sunucular size aittir; bina, enerji, soğutma, bant genişliği ve fiziksel güvenlik ise sağlayıcıya.
Avantajı: Sabit aylık maliyetle kurumsal düzeyde altyapıya erişim. Donanımı farklı şehirlerde konumlandırarak gecikmeyi de azaltabilirsiniz.
Sınırlaması: Donanım yönetimi hâlâ sizin sorumluluğunuzdadır. Büyüdükçe kabin ve enerji maliyetleri hızla artabilir. Bu noktada birçok işletme için VPS sunucu gibi kiralama modelleri daha ekonomik bir başlangıç sunar.
3. Bulut ve Hiper Ölçekli Veri Merkezleri (Hyperscale Cloud)
Hiper ölçekli tesisler, on binlerce sunucuyu barındıran ve genellikle bulut sağlayıcıları tarafından işletilen dev kampüslerdir. Burada ne binayı ne de donanımı satın alırsınız; yalnızca kullandığınız kaynağı ödersiniz.
Avantajı: Donanım yatırımı sıfırdır, kaynaklar dakikalar içinde ölçeklenebilir. Bulut sunucu hizmetleri bu modelin en yaygın kullanım biçimidir.
Sınırlaması: Uzun vadede yoğun ve sabit iş yükleri için maliyet, sahip olma modelinin üzerine çıkabilir. Ayrıca sağlayıcıya bağımlılık (vendor lock-in) riski göz önünde bulundurulmalıdır.
4. Kenar Veri Merkezleri (Edge Data Centers)
Kenar veri merkezleri, kullanıcıya coğrafi olarak yakın konumlandırılmış küçük ölçekli tesislerdir. Amaçları veriyi merkezî bir tesise göndermek yerine, üretildiği yerin yakınında işlemektir.
Bu model özellikle canlı yayın, çevrimiçi oyun, otonom araçlar ve endüstriyel IoT gibi milisaniyelerin önem taşıdığı senaryolarda kullanılır.
Veri Merkezi Standartları (Tier Seviyeleri) Nelerdir?
Tesisleri objektif biçimde karşılaştırabilmek için standartlar geliştirilmiştir. Bunların en bilineni Uptime Institute’un Tier sınıflandırma sistemidir. Telekomünikasyon Endüstrisi Birliği’nin ANSI/TIA-942 standardı ve ISO/IEC 22237 serisi de benzer alanları farklı yöntemlerle kapsar.
Önemli nokta:
Burada sektörde çok yaygın bir yanlış bilgiyi düzeltmek gerekiyor. “Tier III yılda 1,6 saat, Tier IV yılda 26 dakika kesinti garanti eder” ifadesi neredeyse her kaynakta tekrarlanır. Ancak Uptime Institute bu erişilebilirlik rakamlarını 2009 yılında standarttan çıkardı; çünkü gerçek kullanılabilirlik üzerinde işletme kalitesinin etkisi, fiziksel tasarımın etkisinden daha büyüktür.
Buna göre Tier sınıflandırmasını bir SLA garantisi değil, altyapı yetenek seviyesi olarak okumak doğru olur. Ayrıca bir tesis kendi kendini sertifikalandıramaz; “Tier III standartlarına uygun inşa edildi” ifadesi, resmî sertifika olmadan bağlayıcı değildir.
Tier I
Tier I, temel kapasite seviyesidir. UPS, ayrılmış bir BT alanı, 7/24 çalışan soğutma ekipmanı ve bir jeneratör içerir. Ancak tek bir güç ve soğutma yolu vardır; bakım için sistemin tamamen durdurulması gerekir.
Tier II
Tier II, buna N+1 mantığıyla yedek bileşenler ekler. Jeneratörler, soğutucular ve pompalar çoğaltılmıştır. Yine de dağıtım yolu tek olduğu için beklenmedik arızalar hizmeti etkileyebilir.
Tier III
Tier III’ün ayırt edici özelliği eşzamanlı bakılabilirliktir (concurrently maintainable). Birden fazla bağımsız dağıtım yolu bulunur; bu sayede herhangi bir bileşenin bakımı veya değişimi, hizmetkesilmeden yapılabilir.
Bugün kurumsal iş yükleri ve colocation tesisleri için fiilî standart budur. Türkiye’de yeni kurulan büyük tesislerin büyük bölümü de Tier III hedefiyle tasarlanmaktadır.
Tier IV
Tier IV, hata toleransı (fault tolerance) sunar. Fiziksel olarak birbirinden izole edilmiş, tamamen yedekli sistemler içerir; tek bir bileşenin arızası hizmeti hiçbir şekilde etkilemez.
Bu seviye, finansal işlem platformları, savunma ve kritik kamu altyapıları gibi kesinti toleransı sıfıra yakın olan senaryolar için tasarlanmıştır. Getirdiği maliyet ve inşa süresi, çoğu ticari iş yükü için gereğinden fazladır.
Veri Merkezi Güvenliği Nasıl Sağlanır?
Veri merkezi güvenliği, birbirini tamamlayan iki katmandan oluşur:
1. Fiziksel Güvenlik
Bu sistem; çevre koruma, biyometrik erişim kontrolü, kamera sistemleri ve güvenlik personelini kapsar.
Fiziksel tarafta genellikle katmanlı bir yaklaşım uygulanır:
- Çevre çiti ve araç bariyerleri ilk halkayı,
- Kartlı geçiş sistemleri ikinci halkayı,
- Biyometrik doğrulama ve mantrap kabinleri ise sunucu salonuna giriş için son halkayı oluşturur.
2. Siber Güvenlik
Bu yapı; güvenlik duvarları, DDoS koruması, ağ segmentasyonu, şifreleme ve düzenli yedeklemeyi içerir. Siber tarafta ise ağ trafiği sürekli izlenir, saldırı tespit sistemleri anomali arar ve yedekler ayrı bir lokasyonda tutulur.
Bu katmanlara operasyonel prosedürler ve ISO/IEC 27001 gibi yönetim standartları eşlik eder. Ancak istatistikler, en zayıf halkanın teknoloji olmadığını gösteriyor:
Uptime Institute’un kesinti analizine göre kuruluşların yaklaşık yüzde 40’ı son üç yılda insan hatası kaynaklı büyük bir kesinti yaşadı ve bu olayların yüzde 85’i prosedürlere uyulmamasından ya da prosedürlerin kendisindeki eksikliklerden kaynaklandı.
Bu nedenle personel eğitimi, değişiklik yönetimi ve düzenli tatbikatlar, en az donanım yedekliliği kadar önemlidir.
Veri Merkezi ile Bulut Bilişim Arasındaki Fark Nedir?
Veri merkezi fiziksel bir tesistir; bulut bilişim ise bu tesislerdeki kaynakların sanallaştırılarak internet üzerinden hizmet olarak sunulmasıdır. Yani bulut, veri merkezinin alternatifi değil, üzerine kurulan bir hizmet katmanıdır. Her bulut hizmeti bir veri merkezinde çalışır, ancak her veri merkezi bulut hizmeti sunmaz.
İkisi arasındaki pratik farkları aşağıdaki tabloda karşılaştırabilirsiniz.
| Kriter | Geleneksel Veri Merkezi | Bulut Bilişim |
| Sahiplik modeli | Donanım kuruluşa aittir | Kaynak sağlayıcıdan kiralanır |
| Maliyet yapısı | Yüksek başlangıç yatırımı (CapEx) | Kullandığın kadar öde (OpEx) |
| Ölçeklenebilirlik | Yeni donanım alımı gerekir, haftalar sürer | Dakikalar içinde artırılıp azaltılabilir |
| Kapasite planlaması | Zirve trafiğe göre önceden planlanır | İhtiyaca göre anlık ayarlanır |
| Yönetim sorumluluğu | Donanım, güncelleme ve bakım kuruluşta | Altyapı yönetimi sağlayıcıda |
| Kontrol düzeyi | Donanım ve yapılandırma üzerinde tam kontrol | Sağlayıcının sunduğu seçeneklerle sınırlı |
| Konum kontrolü | Veri fiziksel olarak bilinen tek noktadadır | Bölge seçimiyle belirlenir, dağıtık olabilir |
| Yedeklilik | Ek yatırımla kuruluş tarafından sağlanır | Hizmete dahil olarak sunulur |
| Uygun kullanım | Sabit, öngörülebilir ve mevzuata tabi iş yükleri | Dalgalı trafik, hızlı büyüyen projeler, test ortamları |
Türkiye’deki Veri Merkezleri
Türkiye, coğrafi konumu ve fiber altyapısı sayesinde bölgesel bir veri merkezi üssü olma yolunda ilerliyor. Peki bu tesisleri kimler işletiyor? Aşağıda Türkiye’deki başlıca veri merkezlerini ve bulundukları lokasyonları bulabilirsiniz.
1. Telekom Operatörleri
- Turkcell: Kocaeli (Gebze), Ankara (Temelli), İzmir (Menderes) ve Tekirdağ (Çorlu / modüler yapıda) olmak üzere dördü yeni nesil toplam 8 tesis işletiyor.
- Türk Telekom: İstanbul (Gayrettepe ve 27.000 m² alanı ile Tier III sertifikalı Esenyurt) ve Ankara (Ümitköy) tesislerine sahip.
- Vodafone: Tier III sertifikalı İstanbul (Esenyurt) merkezinin yanı sıra İzmir ve Ankara’da da faaliyet gösteriyor.
2. Kamu Veri Merkezleri
- Türksat: Ankara Gölbaşı’ndaki tesisiyle e-Devlet ve kamu hizmetlerini barındırıyor. Aynı bölgede 2027’de açılması planlanan Tier III hedefli yeni bir tesis inşa ediyor.
- ULAKBİM (TRUBA): Akademik ve yüksek performanslı hesaplama ihtiyaçlarını karşılıyor.
3. Uluslararası ve Bağımsız Operatörler
- Küresel & Yerli Oyuncular: Telehouse (KDDI) ve Equinix İstanbul’da; Netinternet Denizli’de; Comnet, TürkNet ve DorukNET ise İstanbul’da colocation hizmeti sunuyor.
- Yeni Yatırımlar: BAE merkezli Khazna Data Centers ve Trendyol, Ankara’da yeni tesis yatırımları planlıyor.
Sonuç
Veri merkezi nedir sorusunun cevabı, aslında dijital hizmetlerin görünmeyen temelini anlatıyor. Bu tesisler yalnızca sunucu barındıran binalar değil; enerji, soğutma, ağ ve güvenlik katmanlarının birlikte tasarlandığı bütünleşik sistemlerdir.
Kendi tesisinizi kurmadan kurumsal düzeyde altyapıya erişmek istiyorsanız, MaviHost’un bulut ve sunucu çözümlerini inceleyebilir, projeniz için uygun bir alan adı ile ilk adımı atabilirsiniz. İhtiyaç analizinde destek almak isterseniz MaviHost ekibi konfigürasyon seçiminde size yol gösterebilir.
Sıkça Sorulan Sorular
Türkiye’de veri merkezi var mı?
Evet. Türkiye’de kamu ve özel sektöre ait çok sayıda veri merkezi bulunuyor ve ülke, tesis sayısı bakımından bölgesinde ön sıralarda yer alıyor. Turkcell, Türk Telekom ve Türksat gibi operatörlerin yanı sıra bağımsız barındırma sağlayıcıları da İstanbul, Ankara, İzmir ve Kocaeli gibi şehirlerde tesis işletiyor.
Veri merkezi uzmanı ne iş yapar?
Veri merkezi uzmanı, tesisteki sunucu, ağ, güç ve soğutma sistemlerinin kesintisiz çalışmasını sağlar. Görev alanı; kapasite planlaması, kabin ve kablolama yönetimi, izleme sistemlerinin takibi, bakım prosedürlerinin uygulanması ve arıza durumlarında müdahaleyi kapsar.
Veri merkezi türleri nelerdir?
Veri merkezleri temel olarak dört gruba ayrılır: şirketin kendisine ait kurumsal (enterprise) tesisler, alan kiralama esasına dayanan colocation tesisleri, bulut sağlayıcılarının işlettiği hiper ölçekli (hyperscale) kampüsler ve kullanıcıya yakın konumlandırılan kenar (edge) veri merkezleri.
Veri merkezi projesi nedir?
Veri merkezi projesi, bir tesisin ihtiyaç analizinden devreye alınmasına kadar geçen tüm mühendislik sürecini ifade eder. Kapasite ve yük hesabı, lokasyon seçimi, elektrik ve mekanik tasarım, yangın güvenliği, kablolama planı ve standartlara uygunluk doğrulaması bu sürecin ana adımlarıdır.